我在最近 10 年职业生涯中的大部分时光从事的是财务服务部门的 IT 运营。在我工作的大多数环境中,基于角色的权限控制(RBAC)和对活动目录(AD)的集成都是必须的。因此,如果想销售不包含这两个特性的产品,用户通常是不买账的。不过,Docker EE 具备这两个特性。下面我们主要讨论一下 RBAC。
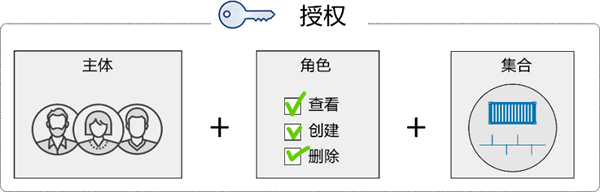
UCP 通过一种称为授权(Grant)的东西实现了 RBAC。大体上,一个授权有以下 3 个概念构成。
- 主体(Subject)。
- 角色(Role)。
- 集合(Collection)。
主体即一个或多个用户,或一个团队。角色是一系列权限的组合,而集合则是权限作用的资源,如下图所示。