在发送 UDP 数据包时,为了避免被发现,我们可以伪造假的 UDP 数据包。
基于 IPv4 伪造 UDP 数据包
可以基于 IPv4 伪造 UDP包,它可以设置假的 IP 地址和假的端口等。伪造包需要使用 netwox 工具中编号为 39 的模块来实现。
【实例】基于 IPv4 伪造 UDP 包。
1) 不使用选项,直接运行并查看基于 IPv4 的 UDP 包,执行命令如下:
root@daxueba:~# netwox 39
输出信息如下:
IP______________________________________________________________.
|version|   ihl |      tos      |            totlen               |
|___4___|___5___|____0x00=0____ |___________0x001C=28______       |
|              id                    |r|D|M|       offsetfrag     |
|_________0x5578=21880__________      |0|0|0|________0x0000=0____ |
|      ttl      |   protocol    |           checksum              |
|____0x00=0_____|____0x11=17____|____________0x5D1F_______        |
|                                  source                         |
|________________________192.168.59.132_______________________    |
|                                destination                      |
|____________________________    5.6.7.8_____________________     |
UDP___________________________________________________________
|          source port          |       destination port          |
|__________0x04D2=1234__________|___________0x0050=80_______      |
|            length             |           checksum              |
|___________0x0008=8____________|_________0xF281=62081_______     |
其中,IP 部分为 IPv4 数据报文头信息,可以看到源 IP 地址为 192.168.59.132,该地址为当前主机的 IP 地址。UDP 部分为 UDP 数据报文头信息,在该信息中可以看到每个字段的默认值。
2) 基于 IPv4 伪造 UDP 数据包,伪造源 IP 地址为 192.168.59.160,源端口为 443。向目标主机 192.168.59.135 的 8080 端口发送 UDP 数据包,执行命令如下:
root@daxueba:~# netwox 39 -l 192.168.59.160 -m 192.168.59.135 -o 443 -p 8080
输出信息如下:
IP______________________________________________________________.
|version|   ihl |      tos      |            totlen              |
|___4___|___5___|____0x00=0_____|___________0x001C=28______      |
|              id                     |r|D|M|       offsetfrag   |
|_________ 0x76A7=30375_________|0|0|0|________0x0000=0______    |
|      ttl      |   protocol    |           checksum             |
|____0x00=0_____|____0x11=17____|____________ 0x4BB2_______      |
|                                  source                        |
|________________________192.168.59.160_______________________   |
|                                destination                     |
|________________________192.168.59.135_____________________     |
UDP___________________________________________________________
|          source port          |       destination port         |
|__________ 0x01BB=443__________|_________0x1F90=8080______      |
|            length             |           checksum             |
|___________0x0008=8____________|_________ 0xE61A=58906_______   |
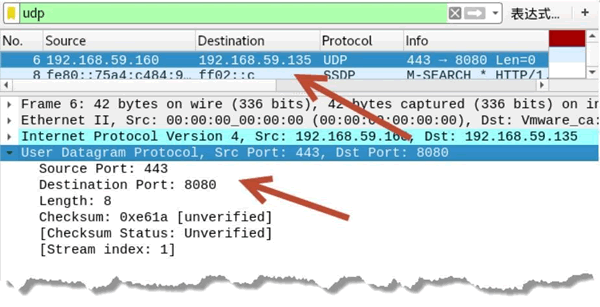
在 IP 部分中可以看到,源 IP 地址变为了伪造的地址 192.168.59.160。目的 IP 地址为目标主机的地址。在 UDP 部分可以看到,源端口为伪造的端口 443,UDP 数据包的长度为 8,校验值为 0xE61A。
3) 通过抓包验证成功伪造了 UDP 数据包,如图所示。